Domain access-control.de kaufen?
Wir ziehen mit dem Projekt
access-control.de um.
Sind Sie am Kauf der Domain
access-control.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain access-control.de kaufen?
Was sind die häufigsten Angriffsmethoden im Bereich der Cyberkriminalität?
Die häufigsten Angriffsmethoden im Bereich der Cyberkriminalität sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware sind schädliche Programme, die in Computersysteme eindringen und Schaden anrichten können. Denial-of-Service-Angriffe überlasten ein Netzwerk oder eine Website, um sie unzugänglich zu machen. **
Was sind die häufigsten Angriffsmethoden, um Computersysteme zu infiltrieren?
Die häufigsten Angriffsmethoden sind Phishing, Malware und Denial-of-Service (DoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um Nutzer zur Preisgabe ihrer Daten zu verleiten. Malware wird oft über infizierte Dateien oder Links verbreitet, um Zugriff auf das System zu erhalten. DoS Angriffe überlasten das System mit Traffic, um es unzugänglich zu machen. **

Ähnliche Suchbegriffe für Angriffsmethoden
Top-Angebote
Produkte zum Begriff Angriffsmethoden:
-
Ubiquiti, Zutrittskontrolle, UniFi Access Starter Kit Gen3 (Schlüsselkarte)Das UniFi Access Starter Kit Gen3 von Ubiquiti ist eine umfassende Lösung für die Zutrittskontrolle, die speziell für die Verwaltung einer einzelnen Tür konzipiert wurde. Dieses All-in-One-Kit umfasst einen UA-Hub-Door-Mini, einen UA-G3-Leser und zwei UA-Pocket-Keyfobs, die eine nahtlose Einrichtung und Nutzung ermöglichen. Mit Unterstützung für Power over Ethernet (PoE) wird eine einfache Installation und Stromversorgung gewährleistet. Das Kit bietet zudem NFC-Unterstützung und integrierte Lautsprecher, die die Benutzererfahrung verbessern. Die robuste Bauweise aus Metall und Polycarbonat sorgt für Langlebigkeit und Zuverlässigkeit in verschiedenen Umgebungen. Ideal für Wohn- und Kleinunternehmensanwendungen, bietet dieses System moderne und sichere Zugangskontrolle. Nahtlose Einrichtung für einfache Installation. Unterstützt Apple Touch Pass für sicheren Zugang. Integrierte Lautsprecher für Benutzerinteraktion. Robuste Bauweise aus Metall und Polycarbonat.304,42 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
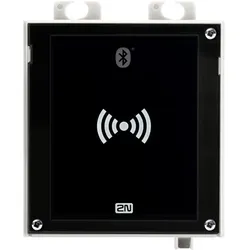
2N, Zutrittskontrolle, Multireader Access Unit 2.0 Bluetooth & RFID (Schlüsselkarte)Kombinieren Sie die Verwendung der bestehenden und populärsten Technologie zur Zutrittskontrolle mit der modernen Bluetooth-Technologie. Alle Elemente sind elegant in einer Zutrittseinheit kombiniert, die alle Typen der auf dem Markt vertretenen und oft verwendeten RFID-Karten lesen kann und gleichzeitig auch mit Ihren Smartphones kommuniziert, die diese Karten völlig kostenlos ersetzen können.725,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
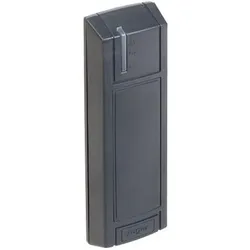
Roger, Zutrittskontrolle, PR312EM-G Zutrittskontrolle (Elektronische Zahlenkombination, Schlüsselkarte)Sicherheitswarnung: Von Wärmequellen fernhalten und direkte Sonneneinstrahlung vermeiden. Elektrische Geräte können ein Risiko für einen elektrischen Schlag darstellen; bitte Vorsicht walten lassen. Benutzte Geräte sollten gemäss den lokalen Vorschriften für Elektronikschrott entsorgt werden. Gefahrensymbole: GHS07: Reizende Stoffe, GHS09: Umweltgefährdende Stoffe.193,41 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Angriffsmethoden in der Cyber-Security?
Die häufigsten Angriffsmethoden in der Cyber-Security sind Phishing, Malware und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um sensible Informationen zu stehlen. Malware ist schädliche Software, die in Systeme eindringt, um Daten zu stehlen oder zu beschädigen, während DDoS Angriffe darauf abzielen, Netzwerke oder Websites durch Überlastung lahmzulegen. **
-
Was sind die gängigsten Angriffsmethoden in der Cyber-Sicherheit?
Die gängigsten Angriffsmethoden in der Cyber-Sicherheit sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um persönliche Informationen zu stehlen. Malware ist schädliche Software, die in ein System eindringt, um Daten zu stehlen oder zu beschädigen, während Denial-of-Service-Angriffe die Verfügbarkeit eines Netzwerks oder einer Website durch Überlastung beeinträchtigen. **
-
Was sind die häufigsten Angriffsmethoden, die bei Cyberattacken eingesetzt werden?
Die häufigsten Angriffsmethoden bei Cyberattacken sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um persönliche Informationen zu stehlen. Malware wird eingesetzt, um Systeme zu infiltrieren und zu schädigen, während Denial-of-Service-Angriffe Netzwerke überlasten, um den Zugriff zu blockieren. **
-
Was sind die häufigsten Angriffsmethoden in der modernen Cyber-Sicherheit?
Die häufigsten Angriffsmethoden in der modernen Cyber-Sicherheit sind Phishing, Malware und Denial-of-Service (DoS) Attacken. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware ist schädliche Software, die in ein System eindringt, um Daten zu stehlen oder zu beschädigen. DoS-Angriffe überlasten ein Netzwerk oder eine Website, um sie unzugänglich zu machen. **
Was sind die häufigsten Angriffsmethoden, die bei Cyber-Attacken eingesetzt werden?
Die häufigsten Angriffsmethoden bei Cyber-Attacken sind Phishing, Malware und Denial-of-Service (DoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um persönliche Informationen zu stehlen. Malware sind schädliche Programme, die in ein Computersystem eindringen und Schaden anrichten können. DoS-Angriffe überlasten ein Netzwerk oder eine Website, um sie unzugänglich zu machen. **
Was sind die häufigsten Angriffsmethoden, die bei Cyberangriffen auf Unternehmen eingesetzt werden?
Die häufigsten Angriffsmethoden bei Cyberangriffen auf Unternehmen sind Phishing, Ransomware und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um vertrauliche Informationen zu stehlen. Ransomware verschlüsselt Daten und fordert Lösegeld, während DDoS Angriffe die Netzwerkinfrastruktur überlasten, um den Zugriff auf die Website zu verhindern. **
Top-Angebote
Produkte zum Begriff Angriffsmethoden:
-
Ubiquiti, Zutrittskontrolle, Access Reader G2 (Schlüsselkarte)Der Access Reader G2 ist ein NFC- und Bluetooth-Zugangskontrollgerät mit elegantem Design. Er ermöglicht das Entsperren mit einer NFC-Karte oder der UniFi Identity Mobile App und verfügt über eine zusätzliche Handwellen-Entsperrfunktion. Das Gerät gibt bei Ein- und Ausgang eine Begrüssungsansage aus. Es verbindet sich über PoE mit dem UniFi Access Hub und hat eine Wetterbeständigkeitsbewertung von IP55, wobei es bei Temperaturen von -30 bis 45 °C betrieben werden kann. Dieser kompakte NFC-Kartenleser der zweiten Generation unterstützt das Türöffnen mit einer Handbewegung. Zu den Anschlussmöglichkeiten gehören LAN (RJ45). Das Gerät ist in Schwarz erhältlich und unterstützt die NFC-Erkennung. Es bietet keinen Vandalismusschutz und ermöglicht das Türöffnen über Bluetooth und NFC.144,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
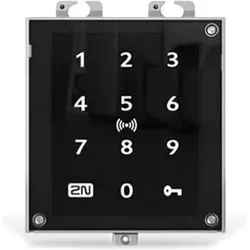
2N, Zutrittskontrolle, Access Unit 2.0 (Schlüsselkarte)Der Leser bietet beleuchtete Ziffern auf glatter Oberfläche, die auf Berührung reagieren. Verschiedene Arten von PIN-Codes sind möglich: einmalige PIN-Codes für Dauernutzer, zeitlich befristete PIN-Codes und einmalige PIN-Codes für Gäste. Zusätzlich besteht die Möglichkeit zur Nutzung von RFID-Karten/Transpondern für duale Authentifizierung. Bequeme Verwaltung und einfache Montage. Bitte beachten: Ein passender Rahmen muss für dieses Produkt zugekauft werden.899,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ubiquiti, Zutrittskontrolle, UniFi Access Starter Kit Gen3 (Schlüsselkarte)Das UniFi Access Starter Kit Gen3 von Ubiquiti ist eine umfassende Lösung für die Zutrittskontrolle, die speziell für die Verwaltung einer einzelnen Tür konzipiert wurde. Dieses All-in-One-Kit umfasst einen UA-Hub-Door-Mini, einen UA-G3-Leser und zwei UA-Pocket-Keyfobs, die eine nahtlose Einrichtung und Nutzung ermöglichen. Mit Unterstützung für Power over Ethernet (PoE) wird eine einfache Installation und Stromversorgung gewährleistet. Das Kit bietet zudem NFC-Unterstützung und integrierte Lautsprecher, die die Benutzererfahrung verbessern. Die robuste Bauweise aus Metall und Polycarbonat sorgt für Langlebigkeit und Zuverlässigkeit in verschiedenen Umgebungen. Ideal für Wohn- und Kleinunternehmensanwendungen, bietet dieses System moderne und sichere Zugangskontrolle. Nahtlose Einrichtung für einfache Installation. Unterstützt Apple Touch Pass für sicheren Zugang. Integrierte Lautsprecher für Benutzerinteraktion. Robuste Bauweise aus Metall und Polycarbonat.304,42 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
2N, Zutrittskontrolle, Multireader Access Unit 2.0 Bluetooth & RFID (Schlüsselkarte)Kombinieren Sie die Verwendung der bestehenden und populärsten Technologie zur Zutrittskontrolle mit der modernen Bluetooth-Technologie. Alle Elemente sind elegant in einer Zutrittseinheit kombiniert, die alle Typen der auf dem Markt vertretenen und oft verwendeten RFID-Karten lesen kann und gleichzeitig auch mit Ihren Smartphones kommuniziert, die diese Karten völlig kostenlos ersetzen können.725,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Angriffsmethoden im Bereich der Cyberkriminalität?
Die häufigsten Angriffsmethoden im Bereich der Cyberkriminalität sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware sind schädliche Programme, die in Computersysteme eindringen und Schaden anrichten können. Denial-of-Service-Angriffe überlasten ein Netzwerk oder eine Website, um sie unzugänglich zu machen. **
-
Was sind die häufigsten Angriffsmethoden, um Computersysteme zu infiltrieren?
Die häufigsten Angriffsmethoden sind Phishing, Malware und Denial-of-Service (DoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um Nutzer zur Preisgabe ihrer Daten zu verleiten. Malware wird oft über infizierte Dateien oder Links verbreitet, um Zugriff auf das System zu erhalten. DoS Angriffe überlasten das System mit Traffic, um es unzugänglich zu machen. **
-
Was sind die häufigsten Angriffsmethoden in der Cyber-Security?
Die häufigsten Angriffsmethoden in der Cyber-Security sind Phishing, Malware und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um sensible Informationen zu stehlen. Malware ist schädliche Software, die in Systeme eindringt, um Daten zu stehlen oder zu beschädigen, während DDoS Angriffe darauf abzielen, Netzwerke oder Websites durch Überlastung lahmzulegen. **
-
Was sind die gängigsten Angriffsmethoden in der Cyber-Sicherheit?
Die gängigsten Angriffsmethoden in der Cyber-Sicherheit sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um persönliche Informationen zu stehlen. Malware ist schädliche Software, die in ein System eindringt, um Daten zu stehlen oder zu beschädigen, während Denial-of-Service-Angriffe die Verfügbarkeit eines Netzwerks oder einer Website durch Überlastung beeinträchtigen. **
Ähnliche Suchbegriffe für Angriffsmethoden
-
Roger, Zutrittskontrolle, PR312EM-G Zutrittskontrolle (Elektronische Zahlenkombination, Schlüsselkarte)Sicherheitswarnung: Von Wärmequellen fernhalten und direkte Sonneneinstrahlung vermeiden. Elektrische Geräte können ein Risiko für einen elektrischen Schlag darstellen; bitte Vorsicht walten lassen. Benutzte Geräte sollten gemäss den lokalen Vorschriften für Elektronikschrott entsorgt werden. Gefahrensymbole: GHS07: Reizende Stoffe, GHS09: Umweltgefährdende Stoffe.193,41 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
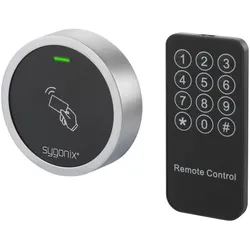
Sygonix, Zutrittskontrolle, RFID-Zugangskontrolle (Schlüsselkarte)Sicherer Zugang für 2.000 Kartenbesitzer Mit dem Sygonix Miniaturmodul in modernem und stylischem Metallgehäuse ist das RFID-Zugangskontrollsystem nach Schutzgrad IP66 witterungsgeschützt. So bietet es bis zu 2.000 Benutzern bei jeder Wetterlage Zugang, sofern sie über eine entsprechende RFID-Karte verfügen. Weitere clevere Features: Das System ist mit einem Vandalismusalarm ausgestattet und ein LED-Farbdisplay zeigt den Status des Kontrollsystems an, um optische Signale für die Zugangsgewährung oder -verweigerung zu erhalten. Zwei Generalkarten für das Hinzufügen sowie Löschen einer Zutrittsbefugnis sind neben dem Zugangskontrollmodul, einer Fernsteuerung mit Batterie, einer Diode, 2 Schrauben, 2 Dübel sowie einem Schraubenschlüssel zur Montage im Lieferumfang enthalten.35,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Burg Wächter, Zutrittskontrolle, Transponder (Schlüsselkarte)Moderner Bluetooth Aktiv-Transponder secuENTRY 7713 Funkschlüssel sE-Key. Der Aktiv-Transponder öffnet alle Türzylinder der secuEntry-Reihe von BURG-WÄCHTER. Somit ist der secuENTRY 7713 sE-Key die praktische Alternative zur Code-Eingabe oder Fingerprint-Nutzung. Aufgrund der grossen Kapazität der Zylinder lassen sich bis zu 2000 Aktivtransponder (oder andere Öffnungsmedien) je nach Modell speichern. Per Funkübertragung öffnet der moderne E-Schlüssel Türen in bis zu vier Metern Entfernung. Und zwar dank Bluetooth Low Energy bis zu 10.000 Mal pro Batteriezyklus. Übrigens ist die entsprechende Knopfzelle im Lieferumfang enthalten. Somit können Sie gleich bei der Lieferung den sE-Key sofort in Betrieb nehmen. Sicheres Signal durch AES-Verschlüsselung. Natürlich ist die Funkübertragung verschlüsselt. Dank der verwendeten AES-Verschlüsselung ist die Bluetooth-Übertragung mit modernem 5.2-Standard sicher. Somit müssen Sie keine Angst haben, dass Ihre Zugangsberechtigung eventuell von Unbefugten abgefangen und missbraucht werden könnte. Einfache Rechtevergabe für den Aktivtransponder secuENTRY 7713. Der secuENTRY 7713 sE-Key wird ganz bequem über den beiliegenden QR-Code in die PC-Software eingelesen. Dadurch lassen sich Zugriffsrechte und Gültigkeit des E-Key ganz einfach programmieren. Darüber hinaus lässt sich der Aktivtransponder ebenfalls über die secuEntry Keypads Pincode und Fingerprint in wenigen Schritten anlernen. Der Aktivtransponder liegt gut in der Hand. Gleichzeitig lässt sich die Öffnungstaste einfach betätigen, ohne dass diese zu leicht auslöst, beispielsweise ungewollt beim Mitführen in der Hosentasche.47,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Angriffsmethoden, die bei Cyberattacken eingesetzt werden?
Die häufigsten Angriffsmethoden bei Cyberattacken sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um persönliche Informationen zu stehlen. Malware wird eingesetzt, um Systeme zu infiltrieren und zu schädigen, während Denial-of-Service-Angriffe Netzwerke überlasten, um den Zugriff zu blockieren. **
-
Was sind die häufigsten Angriffsmethoden in der modernen Cyber-Sicherheit?
Die häufigsten Angriffsmethoden in der modernen Cyber-Sicherheit sind Phishing, Malware und Denial-of-Service (DoS) Attacken. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware ist schädliche Software, die in ein System eindringt, um Daten zu stehlen oder zu beschädigen. DoS-Angriffe überlasten ein Netzwerk oder eine Website, um sie unzugänglich zu machen. **
-
Was sind die häufigsten Angriffsmethoden, die bei Cyber-Attacken eingesetzt werden?
Die häufigsten Angriffsmethoden bei Cyber-Attacken sind Phishing, Malware und Denial-of-Service (DoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um persönliche Informationen zu stehlen. Malware sind schädliche Programme, die in ein Computersystem eindringen und Schaden anrichten können. DoS-Angriffe überlasten ein Netzwerk oder eine Website, um sie unzugänglich zu machen. **
-
Was sind die häufigsten Angriffsmethoden, die bei Cyberangriffen auf Unternehmen eingesetzt werden?
Die häufigsten Angriffsmethoden bei Cyberangriffen auf Unternehmen sind Phishing, Ransomware und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um vertrauliche Informationen zu stehlen. Ransomware verschlüsselt Daten und fordert Lösegeld, während DDoS Angriffe die Netzwerkinfrastruktur überlasten, um den Zugriff auf die Website zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.